नौवें सर्किट का फ़ैसला AI एजेंट को उपयोगकर्ता की कुर्सी पर बैठाता है
4 अगस्त 2026 को नौवें सर्किट ने Perplexity के एजेंट के ख़िलाफ़ निषेधाज्ञा रद्द की और कहा कि Amazon के कंप्यूटर तक पहुँच उपयोगकर्ता ने बनाई। CFAA का यह फ़ैसला क्या तय करता है और क्या खुला छोड़ता है।
यह पोस्ट मशीन द्वारा अनुवादित है। अंग्रेज़ी में मूल पोस्ट पढ़ें
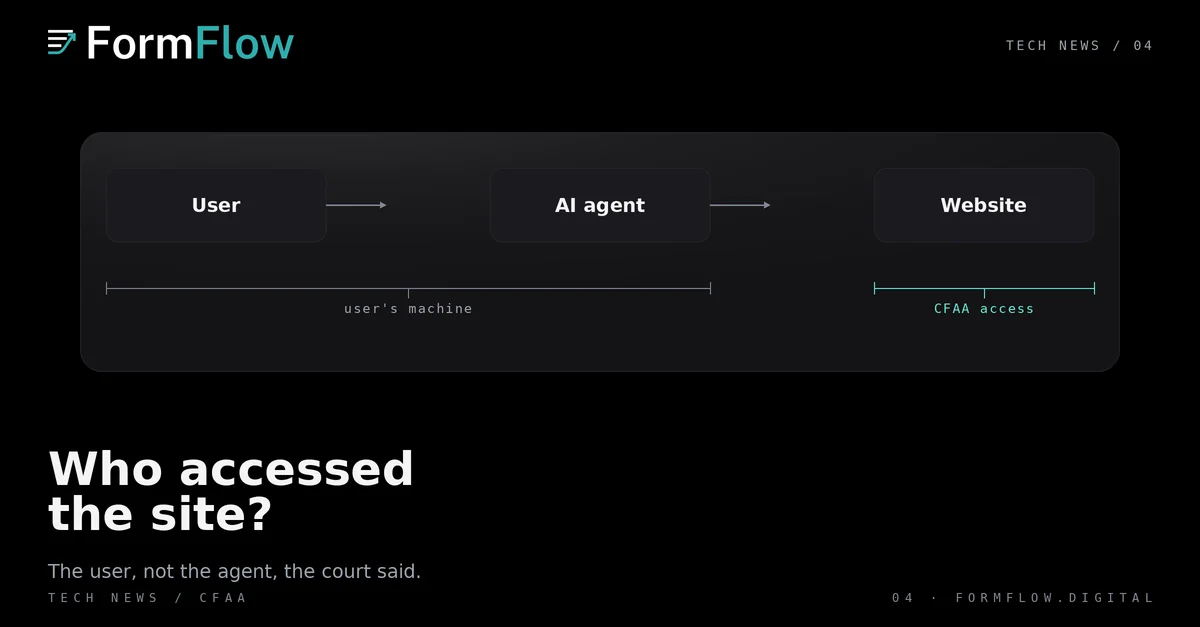
4 अगस्त 2026 को नौवें सर्किट के एक पीठ ने वह प्रारंभिक निषेधाज्ञा रद्द की जो Perplexity के AI एजेंट को Amazon के ग्राहकों की ओर से Amazon.com पर काम करने से रोकती थी। पीठ ने माना कि Amazon के कंप्यूटर तक "पहुँच" उपयोगकर्ता ने बनाई, Perplexity ने नहीं। Cooley की 6 अगस्त 2026 की चेतावनी तर्क और उसकी दो सीमाएँ, दोनों बताती है।
यह फ़ैसला एक खरीदारी एजेंट से आगे मायने रखता है, क्योंकि यह बताता है कि व्यक्ति कहाँ ख़त्म होता है और उसकी ओर से काम करने वाला सॉफ़्टवेयर कहाँ शुरू होता है। एजेंट के फ़ॉर्म भरना शुरू करने के बाद से साइट मालिक इसी सीमा का अंदाज़ा लगाते आ रहे हैं।
अदालत ने वास्तव में क्या तय किया
Perplexity के Comet ब्राउज़र के भीतर का एजेंट Assistant उपयोगकर्ता की अपनी मशीन पर ब्राउज़र दृश्य के स्क्रीनशॉट लेता था, उन्हें Perplexity के सर्वर पर भेजता था, और Amazon पर नेविगेट करने के निर्देश वापस पाता था। Perplexity ने स्वयं Amazon के सर्वर से कोई कनेक्शन नहीं खोला। इस आर्किटेक्चर पर पीठ ने तर्क किया कि CFAA का "whoever" किसी व्यक्ति को इंगित करता है, इसलिए "पहुँच" का अर्थ है व्यक्ति का सिस्टम में प्रवेश, और यहाँ वह व्यक्ति उपयोगकर्ता था जिसने निर्देश दिया। कैलिफ़ोर्निया के CDAFA का दावा भी इसी कारण गिरा।
ज़िला अदालत ने 9 मार्च 2026 को उल्टा निष्कर्ष निकाला था, यह मानते हुए कि Amazon के जीतने की संभावना है, क्योंकि Perplexity की पहुँच को Amazon ने अधिकृत नहीं किया था, चाहे उसके उपयोगकर्ताओं ने कुछ भी अनुमति दी हो। नौवें सर्किट ने उसे पलट दिया और मामला वापस भेज दिया।
साइट मालिक के लिए क्या बदलता है
व्यावहारिक निष्कर्ष छोटा और उपयोगी है: बॉट नीति केवल एंटी-हैकिंग कानून पर न बनाएँ। पीठ ने अनुबंध और अपकृत्य के सिद्धांत खुले छोड़े, और स्पष्ट कहा कि कोई दूसरा एजेंट अलग परिणाम दे सकता है।
सेवा की शर्तें वही लीवर हैं जिनका निर्णय स्वयं नाम लेता है।
जो एजेंट सीधे आपके सर्वर से बात करता है, उपयोगकर्ता की मशीन से रिले किए बिना, उस तथ्य-स्थिति के करीब है जिसे अदालत ने अलग किया।
AI कंपनी का अपने एजेंट पर अधिक नियंत्रण दूसरी दिशा की ओर इशारा करता है।
फ़ॉर्म मालिक के लिए यही मायने रखने वाला हिस्सा है। फ़ॉर्म के बचाव कानूनी सिद्धांत नहीं हैं; वे वह चीज़ें हैं जो POST के क्षण होती हैं।
फ़ॉर्म के बॉट नियंत्रण किस पर टिके होने चाहिए
FormFlow एक Turnstile चुनौती और मानवीय सुधारों से प्रशिक्षित प्रति-फ़ॉर्म स्पैम मॉडल देता है। Turnstile एक ही प्रदाता की चुनौती है, और यह खुलकर विफल होती है: जब प्रदाता तक नहीं पहुँचा जा सकता, तो Submission इस आधार पर अवरुद्ध नहीं होती। स्पैम मॉडल अनुरोध के साक्ष्य को उस मॉडल के विरुद्ध तोलता है जिसे फ़ॉर्म के अपने सुधारों ने आकार दिया है, और टीम प्रायर किसी Submission को चिह्नित कर सकता है पर उसे कभी वीटो नहीं कर सकता।
इनमें से कोई गारंटी नहीं है, और कोई भी यह नहीं कहता कि क्या वैध है। यह एकल नियंत्रण के विरुद्ध तर्क है। जो फ़ॉर्म एक ही संकेत पर निर्भर है उसका एक ही विफलता बिंदु है, चाहे वह संकेत चुनौती हो, user-agent जाँच हो या अदालती मामला।
यह क्या तय नहीं करता
यह अपील एक प्रारंभिक निषेधाज्ञा से आई थी। पीठ ने मौजूदा रिकॉर्ड पर सफलता की संभावना आँकी और मामला वापस भेज दिया। इसने मुक़दमा नहीं चलाया और गुण-दोष पर अंतिम निर्णय नहीं दिया, और निषेधाज्ञा रद्द हुई, किसी भी पक्ष के पक्ष में फ़ैसले से नहीं बदली गई।
यह निर्णय CFAA और CDAFA तक सीमित है। यह AI एजेंट को वैध नहीं बनाता, सामान्य रूप से एजेंट पहुँच को मान्यता नहीं देता, अनुबंध या अपकृत्य दावों का निर्णय नहीं करता, और robots.txt, सेवा की शर्तों या साइट की किसी अन्य पहुँच नीति के बारे में कुछ नहीं कहता।
यह FormFlow के नियंत्रणों के बारे में भी कुछ तय नहीं करता, क्योंकि वे इंजीनियरिंग विकल्प हैं, कानूनी नहीं। सारांश नहीं, प्राथमिक स्रोत पढ़ें। फ़ॉर्म जिस POST कॉन्ट्रैक्ट लागू करता है, उसके लिए API संदर्भ पढ़ें, और उस कॉन्ट्रैक्ट की शुरुआत के लिए v1.0.0 की Changelog प्रविष्टि देखें।