নবম সার্কিটের রায় AI এজেন্টকে ব্যবহারকারীর আসনে বসায়
4 আগস্ট 2026-এ নবম সার্কিট Perplexity-র এজেন্টের বিরুদ্ধে নিষেধাজ্ঞা বাতিল করে বলে যে Amazon-এর কম্পিউটারে প্রবেশ ব্যবহারকারীই করেছে। CFAA-র এই রায় কী ঠিক করে, আর কী খোলা রাখে।
এই পোস্টটি যন্ত্রের মাধ্যমে অনুবাদ করা হয়েছে। ইংরেজিতে মূল পোস্টটি পড়ুন
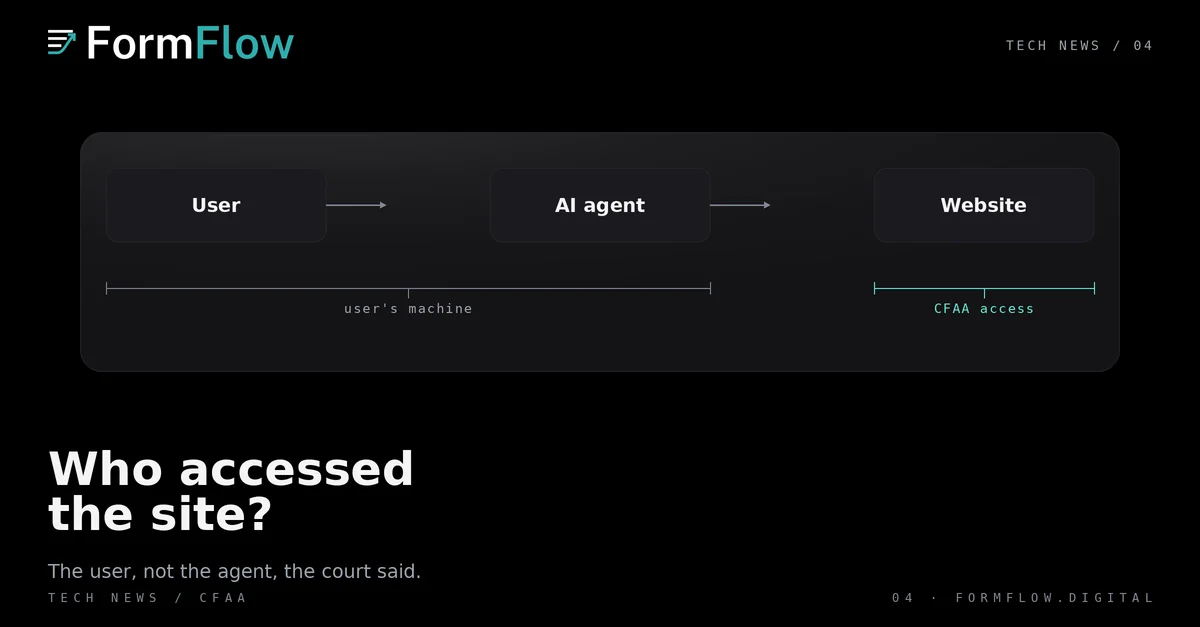
4 আগস্ট 2026-এ নবম সার্কিটের একটি বেঞ্চ সেই প্রাথমিক নিষেধাজ্ঞা বাতিল করে যা Perplexity-র AI এজেন্টকে Amazon-এর গ্রাহকদের হয়ে Amazon.com-এ কাজ করা থেকে বিরত রাখছিল। বেঞ্চ বলে যে Amazon-এর কম্পিউটারে "প্রবেশ" ব্যবহারকারীই করেছে, Perplexity নয়। Cooley-র 6 আগস্ট 2026-এর সতর্কবার্তা যুক্তি এবং তার দুটি সীমা—দুটোই তুলে ধরে।
এই রায় একটি কেনাকাটার এজেন্টের বাইরেও গুরুত্বপূর্ণ, কারণ এটি বলে যে ব্যক্তি কোথায় শেষ হয় আর তার হয়ে কাজ করা সফটওয়্যার কোথায় শুরু হয়। এজেন্টরা ফর্ম পূরণ শুরু করার পর থেকে সাইট মালিকরা এই সীমাটাই অনুমান করে আসছেন।
আদালত আসলে কী ঠিক করেছে
Perplexity-র Comet ব্রাউজারের ভেতরের এজেন্ট Assistant ব্যবহারকারীর নিজের মেশিনে ব্রাউজার দৃশ্যের স্ক্রিনশট নিত, সেগুলো Perplexity-র সার্ভারে পাঠাত, আর Amazon-এ নেভিগেট করার নির্দেশনা ফেরত পেত। Perplexity নিজে Amazon-এর সার্ভারের সঙ্গে কোনো সংযোগ খোলেনি। এই স্থাপত্যে বেঞ্চ যুক্তি দেয় যে CFAA-র "whoever" একজন ব্যক্তিকেই বোঝায়, তাই "প্রবেশ" মানে ব্যক্তির সিস্টেমে ঢোকা, আর এখানে সেই ব্যক্তি ছিলেন নির্দেশ দেওয়া ব্যবহারকারী। ক্যালিফোর্নিয়ার CDAFA-র দাবিও একই কারণে ভেঙে পড়ে।
জেলা আদালত 9 মার্চ 2026-এ উল্টো সিদ্ধান্ত নিয়েছিল, মনে করেছিল Amazon-এর জেতার সম্ভাবনা আছে কারণ Perplexity-র প্রবেশ Amazon অনুমোদন করেনি, তার ব্যবহারকারীরা যা-ই অনুমতি দিক। নবম সার্কিট তা উল্টে দেয় এবং মামলা ফেরত পাঠায়।
সাইট মালিকের জন্য কী বদলায়
ব্যবহারিক সিদ্ধান্ত সংকীর্ণ ও উপকারী: বট নীতি শুধু অ্যান্টি-হ্যাকিং আইনের ওপর দাঁড় করাবেন না। বেঞ্চ চুক্তি ও অপরাধমূলক দায়ের তত্ত্ব খোলা রেখেছে, এবং স্পষ্ট বলেছে অন্য এজেন্ট ভিন্ন ফল দিতে পারে।
পরিষেবার শর্তাবলিই সেই হাতল যার নাম রায় নিজেই নেয়।
যে এজেন্ট সরাসরি আপনার সার্ভারের সঙ্গে কথা বলে, ব্যবহারকারীর মেশিন দিয়ে রিলে না হয়ে, সেটি আদালতের আলাদা করা বাস্তবতার কাছাকাছি।
AI কোম্পানির নিজের এজেন্টের ওপর বেশি নিয়ন্ত্রণ উল্টো দিকে ইঙ্গিত করে।
ফর্ম মালিকের জন্য এটাই মূল অংশ। ফর্মের প্রতিরক্ষা আইনি তত্ত্ব নয়; ওগুলো সেই কাজ যা POST-এর মুহূর্তে ঘটে।
ফর্মের বট নিয়ন্ত্রণ কীসের ওপর দাঁড়ানো উচিত
FormFlow একটি Turnstile চ্যালেঞ্জ এবং মানবিক সংশোধন থেকে প্রশিক্ষিত প্রতি-ফর্ম স্প্যাম মডেল দেয়। Turnstile একক সরবরাহকারীর চ্যালেঞ্জ, এবং এটি খোলাখুলি ব্যর্থ হয়: সরবরাহকারীর কাছে পৌঁছানো না গেলে Submission সেই কারণে আটকায় না। স্প্যাম মডেল অনুরোধের প্রমাণকে সেই মডেলের বিপরীতে ওজন করে যা ফর্মের নিজের সংশোধন গড়ে তুলেছে, এবং টিম প্রায়র কোনো Submission চিহ্নিত করতে পারে কিন্তু কখনো ভেটো দিতে পারে না।
এর কোনোটিই নিশ্চয়তা নয়, কোনোটিই বৈধতা সম্পর্কে বক্তব্য নয়। এটি একক নিয়ন্ত্রণের বিরুদ্ধে যুক্তি। যে ফর্ম একটি সংকেতের ওপর নির্ভর করে তার ব্যর্থতার একটি বিন্দুই থাকে, সে সংকেত চ্যালেঞ্জ হোক, user-agent যাচাই হোক বা আদালতের মামলা।
এটি কী ঠিক করে না
এই আপিল এসেছিল প্রাথমিক নিষেধাজ্ঞা থেকে। বেঞ্চ বর্তমান নথিতে সফলতার সম্ভাবনা যাচাই করে মামলা ফেরত পাঠায়। এটি বিচার চালায়নি বা মূল বিষয়ে চূড়ান্ত রায় দেয়নি, এবং নিষেধাজ্ঞা বাতিল হয়েছে, কোনো পক্ষের পক্ষে রায় দিয়ে প্রতিস্থাপিত হয়নি।
এই রায় CFAA ও CDAFA-তে সীমিত। এটি AI এজেন্টকে বৈধ করে না, সাধারণভাবে এজেন্ট প্রবেশকে অনুমোদন করে না, চুক্তি বা অপরাধমূলক দাবি নিষ্পত্তি করে না, এবং robots.txt, পরিষেবার শর্তাবলি বা সাইটের অন্য কোনো প্রবেশ নীতি নিয়ে কিছু বলে না।
এটি FormFlow-এর নিয়ন্ত্রণ নিয়েও কিছু ঠিক করে না, কারণ সেগুলো প্রকৌশলগত সিদ্ধান্ত, আইনি নয়। সারসংক্ষেপ নয়, মূল উৎস পড়ুন। ফর্ম যে POST চুক্তি প্রয়োগ করে, তার জন্য API রেফারেন্স পড়ুন, আর সেই চুক্তির সূচনার জন্য v1.0.0-এর Changelog এন্ট্রি দেখুন।