Chrome 155 نے 247 سیکیورٹی اصلاحات جاری کیں
Chrome 155 نے 6 اکتوبر 2026 کو Stable چینل میں 247 سیکیورٹی اصلاحات کے ساتھ قدم رکھا، جن میں چار سنگین use-after-free خامیاں ہیں۔ ریلیز کیا کہتی ہے، کیا کھلا چھوڑتی ہے، اور پیچ کا چکر کسی فارم کے معمول کا حصہ کیوں ہے۔
یہ مضمون مشین کے ذریعے ترجمہ کیا گیا ہے۔ انگریزی میں اصل مضمون پڑھیں
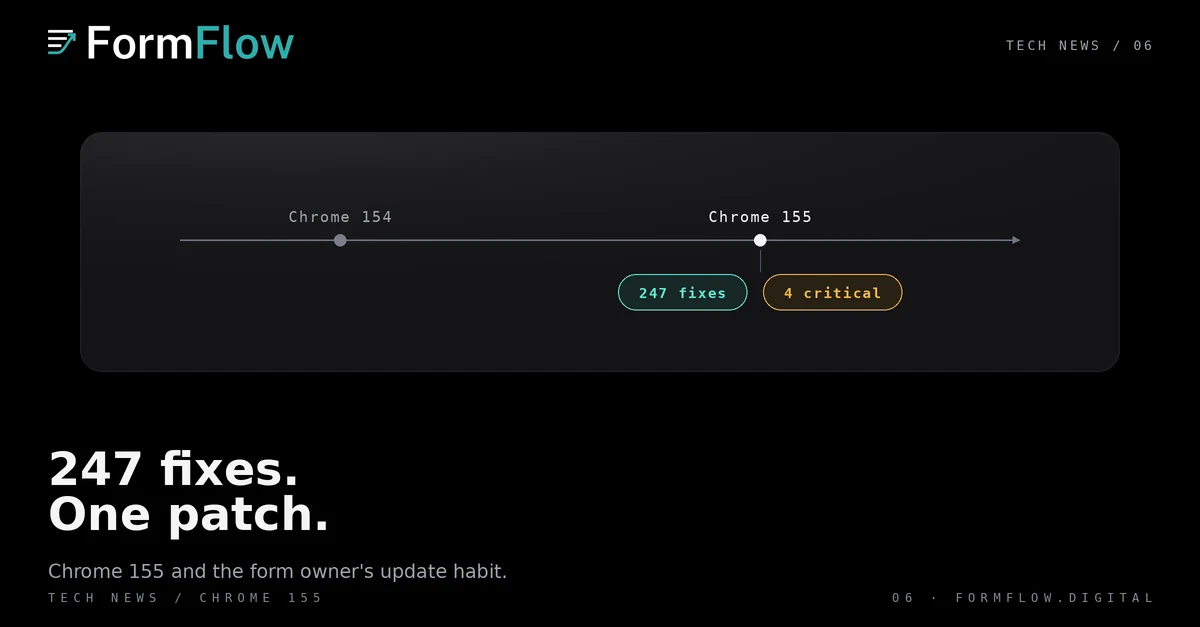
Chrome 155 6 اکتوبر 2026 کو Stable چینل میں پہنچا۔ Google کی ریلیز پوسٹ کے مطابق اس میں 247 سیکیورٹی اصلاحات ہیں، جن میں چار Critical ہیں۔ Chrome 153 کے ساتھ Chrome نے جو دو ہفتے کا چکر اپنایا، اس کے حساب سے بھی یہ غیر معمولی طور پر بڑا بیچ ہے۔
یہ پوسٹ بتاتی ہے کہ ریلیز کیا کہتی ہے، کیا کھلا چھوڑتی ہے، اور براؤزر کے پیچ کا چکر ہر اس شخص کے معمول کا حصہ کیوں ہے جو کوئی فارم چلاتا ہے۔
کیا جاری ہوا
ڈیسک ٹاپ بلڈ Windows اور macOS پر 155.0.8059.39/.40 ہے اور Linux پر 155.0.8059.39۔ Chrome 155 Android اور iOS پر بھی پہنچا۔ یہ دو مرحلوں میں آیا: Windows اور macOS کے ایک چھوٹے حصے کو 30 ستمبر کو 155.0.8059.26/.27 ملا، اور وسیع رول آؤٹ 6 اکتوبر کو شروع ہوا۔ Chrome 156 نے 30 ستمبر کو Beta چینل میں داخل ہوا۔
Google کی پوسٹ میں بتایا گیا ہے کہ بوگ کی تفصیلات اور ان کے لنکس تک رسائی تب تک محدود رہتی ہے جب تک اکثریتی صارفین اصلاح کے ساتھ اپ ڈیٹ نہ ہو جائیں، اور یہ پابندی زیادہ دیر تک رہتی ہے جب خرابی کسی ایسی فریقِ ثالث لائبریری میں ہو جس پر دوسرے منصوبے بھی انحصار کرتے ہوں۔
شدت کی تقسیم ثانوی تجزیے میں چار Critical، 53 High، 122 Medium اور 68 Low ہے۔ پچھلی ڈیسک ٹاپ اپ ڈیٹ کے مقابلے میں، جس میں 11 اصلاحات تھیں، یہ ایسی ریلیز ہے جو ایک ساتھ بہت کچھ بدل دیتی ہے۔
چار سنگین خامیاں
چاروں Critical اندراجات use-after-free خامیاں ہیں، یعنی وہ طبقہ جہاں میموری اس وقت آزاد کر دی جاتی ہے جب کوئی چیز اب بھی اس کا پوائنٹر تھامے ہوئے ہو۔ Google انہیں کمپونینٹ اور CVE کے حساب سے فہرست کرتا ہے۔
Chromecast: CVE-2026-106382، Google کی جانب سے رپورٹ ہوا۔
Browser: CVE-2026-106197، Xinyang Ge کی جانب سے رپورٹ ہوا۔
Navigation: CVE-2026-106358، Anthropic کے Xinyang Ge کی جانب سے رپورٹ ہوا، Claude کی معاونت سے۔
Track: CVE-2026-106347، Anthropic کے Xinyang Ge کی جانب سے رپورٹ ہوا، Claude کی معاونت سے۔
Navigation یا Track میں use-after-free ہر اس شخص کے لیے اہم ہے جس کے صفحے پر کوئی فارم ہے، کیونکہ جب کوئی زائر صفحوں کے درمیان جاتا ہے اور کوئی سبمشن بھیجا جاتا ہے، براؤزر ان دونوں راستوں سے گزرتا ہے۔ یہ پیچ کی پروا کرنے کی وجہ ہے۔ یہ دعویٰ نہیں کہ آپ کے صفحے پر کچھ ٹوٹا ہوا تھا۔
یہ چکر آپ کے معمول کا حصہ کیوں ہے
Chrome اب ہر دو ہفتے میں جاری ہوتا ہے۔ جو فارم جنریٹ شدہ کمپونینٹ کے ذریعے سبمشنز لیتا ہے، وہ اسی براؤزر میں چلتا ہے جو زائر لایا ہے، اور وہ براؤزر آپ کے اختیار میں نہیں۔ آپ کے اختیار میں یہ ہے کہ آپ کی اپنی مشینیں پیچ کتنی جلدی لیتی ہیں، اور کیا کوئی ریلیز نوٹس پڑھتا بھی ہے۔
دو عادتیں اس کا بیشتر حصہ ڈھانپ لیتی ہیں۔ اپنی ٹیم کے براؤزر اپ ڈیٹ رکھیں۔ پھر لکھ کر رکھیں کہ ہر براؤزر ریلیز کے بعد آپ کیا جانچتے ہیں: ڈیسک ٹاپ براؤزر سے ایک سبمشن، فون سے ایک سبمشن، اور ایک ہوسٹ شدہ صفحہ جو بالکل نئے سرے سے کھولا گیا ہو۔ یہ اس سے سستا طریقہ ہے کہ رینڈرنگ کی تبدیلی سبمٹ کرنے والے کی شکایت سے معلوم ہو۔
یہ کیا طے نہیں کرتا
یہ نہیں کہتا کہ کسی خامی کا استحصال ہوا۔ Google کی پوسٹ یہ نہیں بتاتی کہ 247 کمزوریوں میں سے کسی کو استعمال کیا گیا، اور چاروں Critical خامیوں کی تفصیلات اب بھی محدود ہیں۔
یہ نہیں کہتا کہ FormFlow متاثر ہوا۔ یہاں کچھ بھی یہ دعویٰ نہیں کرتا کہ FormFlow، اس کے ہوسٹ شدہ صفحات یا اس کا جنریٹ شدہ کمپونینٹ کمزور تھا، Chrome 155 پر جانچا گیا، یا اس ریلیز کی وجہ سے بدلا۔
یہ نہیں کہتا کہ آپ کا فارم Chrome 155 پر کام کرتا ہے۔ آپ کا صفحہ درست طریقے سے رینڈر ہوتا ہے اور بھیجتا ہے یا نہیں، یہ سوال آپ کی اپنی جانچ کا ہے، آپ کے اپنے صفحے پر۔
اصلاحات کی تعداد کو دیکھ بھال کا حجم سمجھیں، خطرے کا پیمانہ نہیں۔ دونوں صورتوں میں مفید کام ایک ہی ہے: اپ ڈیٹ کریں، پھر اُس ایک صفحے کو جانچیں جس پر آپ انحصار کرتے ہیں۔