Chrome 155 вышел с 247 исправлениями безопасности
Chrome 155 вышел в стабильный канал 6 октября 2026 года с 247 исправлениями безопасности, четыре из них — критические ошибки use-after-free. Что говорит релиз, что он оставляет открытым и почему ритм обновлений входит в работу любой Формы.
Эта статья переведена машинным способом. Читать оригинал на английском
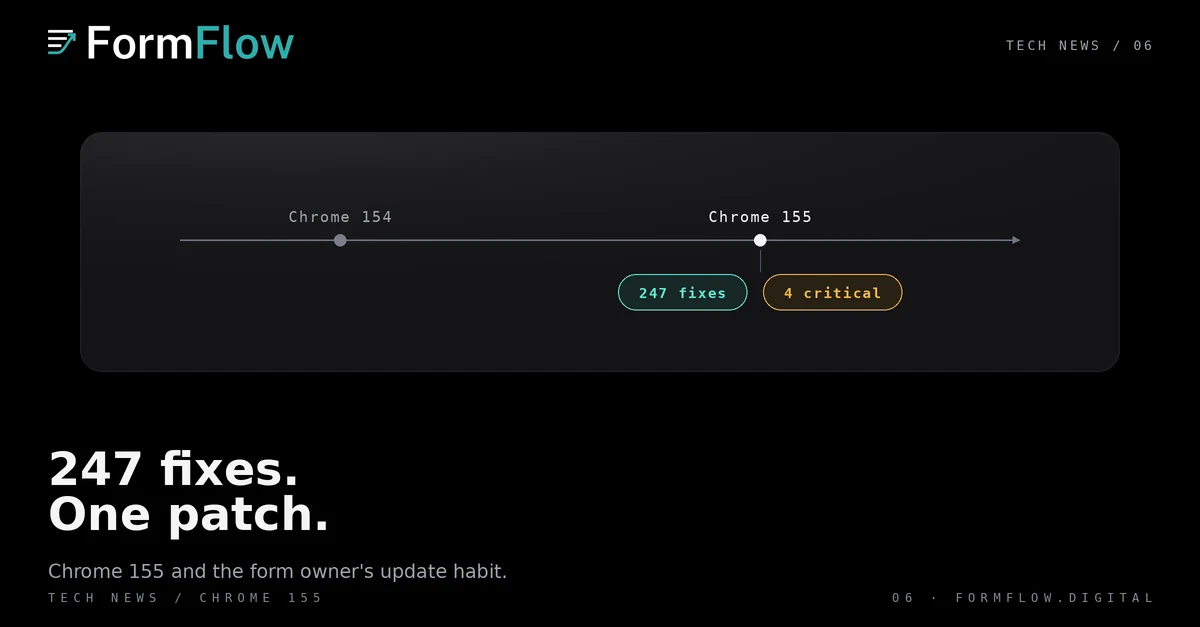
Chrome 155 вышел в стабильный канал 6 октября 2026 года. Сообщение о релизе от Google говорит о 247 исправлениях безопасности, четыре из которых помечены как критические. Это необычно большой набор даже по меркам двухнедельного цикла, на который Chrome перешёл с Chrome 153.
В этой статье разобрано, что говорит релиз, что он оставляет открытым и почему ритм обновлений браузера входит в обычную работу каждого, кто ведёт Форму.
Что вышло
Настольная сборка — 155.0.8059.39/.40 в Windows и macOS и 155.0.8059.39 в Linux. Chrome 155 также вышел на Android и iOS. Он появился в два шага: небольшая часть пользователей Windows и macOS получила 155.0.8059.26/.27 30 сентября, а широкое развёртывание началось 6 октября. Chrome 156 перешёл в бета-канал 30 сентября.
В сообщении Google отмечено, что доступ к деталям ошибок и ссылкам на них остаётся ограниченным, пока большинство пользователей не получит исправление, и остаётся ограниченным дольше, если уязвимость находится в сторонней библиотеке, от которой зависят и другие проекты.
Распределение по уровням опасности во вторичном разборе — четыре критические, 53 высокие, 122 средние и 68 низкие. По сравнению с предыдущим настольным обновлением, в котором было 11 исправлений, это релиз, который меняет многое сразу.
Четыре критические ошибки
Все четыре критических записи — ошибки use-after-free, класс, в котором память освобождается, пока что-то всё ещё держит указатель на неё. Google перечисляет их по компоненту и по CVE.
Chromecast: CVE-2026-106382, сообщила Google.
Browser: CVE-2026-106197, сообщил Xinyang Ge.
Navigation: CVE-2026-106358, сообщил Xinyang Ge из Anthropic при содействии Claude.
Track: CVE-2026-106347, сообщил Xinyang Ge из Anthropic при содействии Claude.
Ошибка use-after-free в Navigation или Track важна каждому, чья страница отправляет форму, потому что обе лежат на пути, по которому идёт браузер, когда посетитель переходит между страницами и отправляется Отправка. Это причина позаботиться об обновлении. Это не утверждение, что что-то на вашей странице было сломано.
Почему этот ритм входит в вашу работу
Chrome теперь выпускается каждые две недели. Форма, которая принимает Отправки через сгенерированный компонент, выполняется в том браузере, который принёс посетитель, и этим браузером вы не управляете. Управляете вы тем, как быстро ваши машины получают обновление, и тем, читает ли кто-нибудь заметки о релизе.
Две привычки закрывают почти всё. Обновляйте браузеры, которыми пользуется ваша команда. Затем запишите, что вы проверяете после каждого релиза браузера: одну Отправку из настольного браузера, одну с телефона и одну Размещённую страницу, открытую с нуля. Это дешевле, чем узнавать об изменении отрисовки из жалобы отправителя.
Чего это не решает
Это не говорит, что ошибка была использована. В сообщении Google не сказано, что какая-либо из 247 уязвимостей применялась, а детали четырёх критических ошибок по-прежнему закрыты.
Это не говорит, что FormFlow был затронут. Здесь ничто не утверждает, что FormFlow, его Размещённые страницы или его сгенерированный компонент были уязвимы, проверялись на Chrome 155 или изменились из-за этого релиза.
Это не говорит, что ваша Форма работает в Chrome 155. Правильно ли ваша страница отображается и отправляется — вопрос для вашей собственной проверки, на вашей собственной странице.
Читайте число исправлений как размер обслуживания, а не как меру опасности. Полезное действие в обоих случаях одно: обновиться, а затем проверить ту единственную страницу, от которой вы зависите.