Chrome 155-এ এসেছে 247টি নিরাপত্তা সংশোধন
Chrome 155 2026 সালের 6 অক্টোবরে Stable চ্যানেলে এসেছে 247টি নিরাপত্তা সংশোধন নিয়ে, যার চারটি গুরুতর use-after-free ত্রুটি। রিলিজটি কী বলে, কী খোলা রাখে, আর কেন প্যাচের ছন্দ যেকোনো ফর্মের রুটিনের অংশ।
এই পোস্টটি যন্ত্রের মাধ্যমে অনুবাদ করা হয়েছে। ইংরেজিতে মূল পোস্টটি পড়ুন
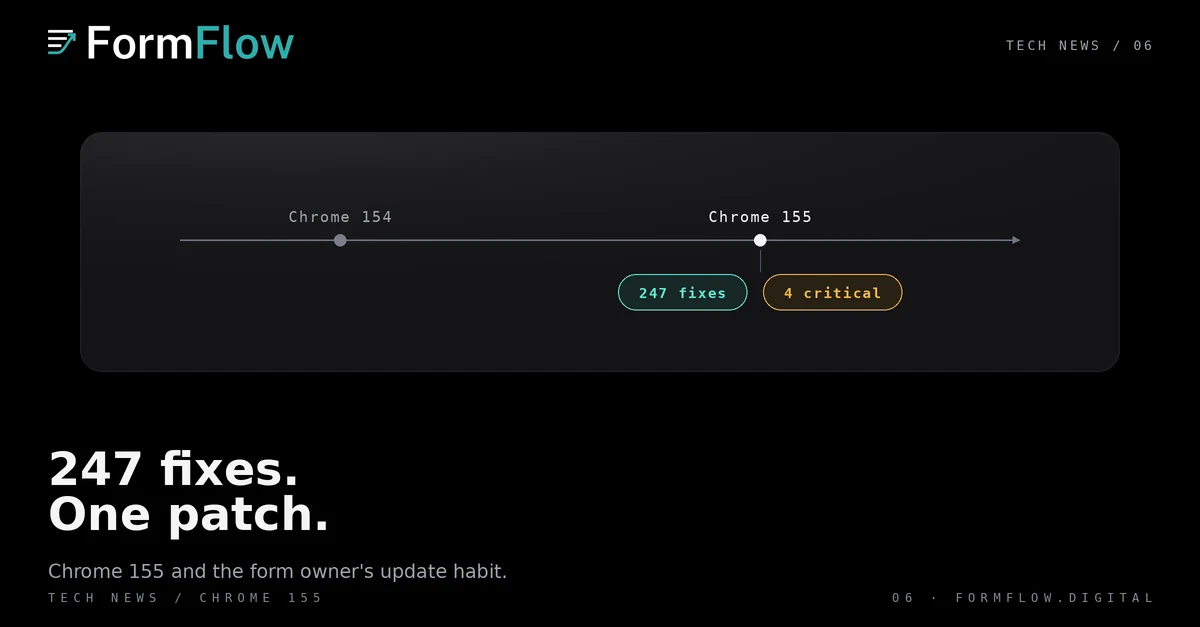
Chrome 155 2026 সালের 6 অক্টোবরে Stable চ্যানেলে পৌঁছেছে। Google-এর রিলিজ পোস্ট বলছে এতে 247টি নিরাপত্তা সংশোধন আছে, যার চারটি Critical হিসেবে চিহ্নিত। Chrome 153-এর সঙ্গে Chrome যে দুই সপ্তাহের চক্রে গেছে, তার হিসাবেও এটি অস্বাভাবিক বড় একটি ব্যাচ।
এই লেখায় আছে রিলিজটি কী বলে, কী খোলা রাখে, এবং একটি ব্রাউজারের প্যাচ চক্র কেন ফর্ম চালানো যে কারও রুটিনের অংশ।
কী এসেছে
ডেস্কটপ বিল্ড Windows ও macOS-এ 155.0.8059.39/.40 এবং Linux-এ 155.0.8059.39। Chrome 155 Android ও iOS-এও পৌঁছেছে। এটি দুই ধাপে এসেছে: Windows ও macOS-এর একটি ছোট অংশ 30 সেপ্টেম্বর 155.0.8059.26/.27 পেয়েছে, আর বিস্তৃত রোলআউট শুরু হয়েছে 6 অক্টোবরে। Chrome 156 30 সেপ্টেম্বর Beta চ্যানেলে ঢুকেছে।
Google-এর পোস্টে বলা হয়েছে, বেশিরভাগ ব্যবহারকারী সংশোধনসহ আপডেট না হওয়া পর্যন্ত ত্রুটির বিবরণ ও তার লিংকে প্রবেশাধিকার সীমিত থাকে, এবং ত্রুটিটি যদি এমন তৃতীয় পক্ষের লাইব্রেরিতে থাকে যার উপর অন্য প্রকল্পও নির্ভর করে, তবে এই সীমা আরও বেশি সময় থাকে।
গুরুত্বের ভাগ দ্বিতীয় বিশ্লেষণে চারটি Critical, 53টি High, 122টি Medium এবং 68টি Low। আগের ডেস্কটপ আপডেটের তুলনায়, যেটিতে 11টি সংশোধন ছিল, এটি এমন একটি রিলিজ যা একসঙ্গে অনেক কিছু বদলায়।
চারটি গুরুতর ত্রুটি
চারটি Critical এন্ট্রিই use-after-free ত্রুটি, অর্থাৎ সেই শ্রেণি যেখানে মেমরি এমন সময়ে মুক্ত করা হয় যখন কিছু এখনও তার পয়েন্টার ধরে আছে। Google সেগুলো কম্পোনেন্ট ও CVE অনুযায়ী তালিকাভুক্ত করেছে।
Chromecast: CVE-2026-106382, রিপোর্ট করেছে Google।
Browser: CVE-2026-106197, রিপোর্ট করেছেন Xinyang Ge।
Navigation: CVE-2026-106358, রিপোর্ট করেছেন Anthropic-এর Xinyang Ge, Claude-এর সহায়তায়।
Track: CVE-2026-106347, রিপোর্ট করেছেন Anthropic-এর Xinyang Ge, Claude-এর সহায়তায়।
Navigation বা Track-এ use-after-free যে কারও জন্য গুরুত্বপূর্ণ যাঁর পেজে একটি ফর্ম আছে, কারণ দর্শনার্থী যখন পেজের মধ্যে যাতায়াত করে এবং একটি সাবমিশন পাঠানো হয়, তখন ব্রাউজার এই দুটো পথই অতিক্রম করে। এটি প্যাচ নিয়ে ভাববার কারণ। এটি এই দাবি নয় যে আপনার পেজে কিছু ভাঙা ছিল।
কেন এই চক্র আপনার রুটিনের অংশ
Chrome এখন প্রতি দুই সপ্তাহে রিলিজ হয়। যে ফর্ম জেনারেট করা কম্পোনেন্ট-এর মাধ্যমে সাবমিশন নেয়, সেটি চলে দর্শনার্থী যে ব্রাউজার এনেছে সেখানেই, আর সেই ব্রাউজার আপনার নিয়ন্ত্রণে নেই। আপনার নিয়ন্ত্রণে আছে আপনার নিজের মেশিনগুলো কত দ্রুত প্যাচ নেয়, এবং কেউ রিলিজ নোট পড়ে কি না।
দুটি অভ্যাস এর বেশিরভাগটা ঢেকে দেয়। আপনার দলের ব্যবহার করা ব্রাউজার আপডেট রাখুন। তারপর লিখে রাখুন প্রতিটি ব্রাউজার রিলিজের পরে আপনি কী যাচাই করেন: ডেস্কটপ ব্রাউজার থেকে একটি সাবমিশন, ফোন থেকে একটি সাবমিশন, এবং একটি হোস্ট করা পেজ যা একেবারে নতুন করে খোলা হয়েছে। রেন্ডারিং বদলেছে জেনে নেওয়ার চেয়ে সাবমিটকারীর অভিযোগ থেকে এটা জানা অনেক ব্যয়বহুল।
এটি কী স্থির করে না
এটি বলে না কোনো ত্রুটি শোষিত হয়েছে। Google-এর পোস্টে বলা নেই 247টি দুর্বলতার কোনোটিই ব্যবহৃত হয়েছে, আর চারটি Critical ত্রুটির বিবরণ এখনও সীমিত।
এটি বলে না FormFlow ক্ষতিগ্রস্ত হয়েছে। এখানে কিছুই এই দাবি করে না যে FormFlow, তার হোস্ট করা পেজ বা তার জেনারেট করা কম্পোনেন্ট দুর্বল ছিল, Chrome 155-এ পরীক্ষা করা হয়েছে, বা এই রিলিজের কারণে বদলেছে।
এটি বলে না আপনার ফর্ম Chrome 155-এ কাজ করে। আপনার পেজ ঠিকভাবে রেন্ডার হয় ও পাঠায় কি না, সেটি আপনার নিজের যাচাইয়ের প্রশ্ন, আপনার নিজের পেজে।
সংশোধনের সংখ্যাকে রক্ষণাবেক্ষণের আকার হিসেবে পড়ুন, বিপদের মাপকাঠি হিসেবে নয়। দুই ক্ষেত্রেই উপকারী কাজ একই: আপডেট করুন, তারপর যে একটি পেজের উপর আপনি নির্ভর করেন সেটি যাচাই করুন।