Chrome 155 ने 247 सुरक्षा सुधार जारी किए
Chrome 155 ने 6 अक्टूबर 2026 को Stable चैनल में 247 सुरक्षा सुधारों के साथ प्रवेश किया, जिनमें चार गंभीर use-after-free बग हैं। रिलीज़ क्या कहती है, क्या खुला छोड़ती है, और पैच का चक्र किसी फ़ॉर्म की दिनचर्या में क्यों आता है।
यह पोस्ट मशीन द्वारा अनुवादित है। अंग्रेज़ी में मूल पोस्ट पढ़ें
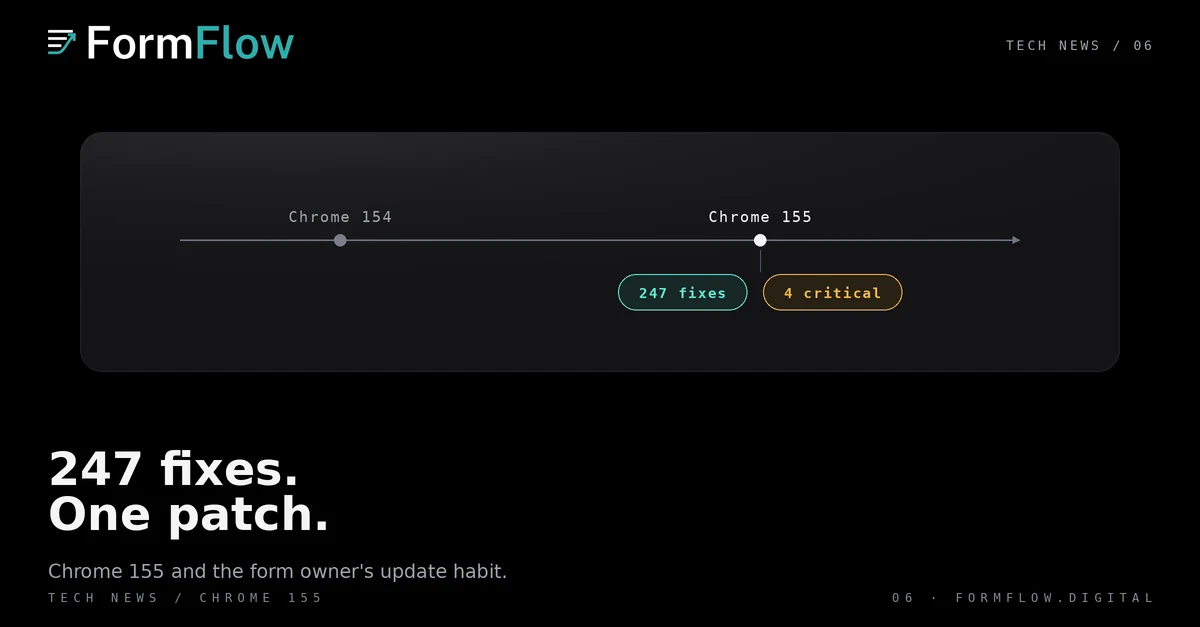
Chrome 155 6 अक्टूबर 2026 को Stable चैनल में पहुँचा। Google की रिलीज़ पोस्ट कहती है कि इसमें 247 सुरक्षा सुधार हैं, जिनमें चार Critical हैं। Chrome 153 के साथ Chrome ने जो दो-सप्ताह का चक्र अपनाया, उसके हिसाब से भी यह असामान्य रूप से बड़ा बैच है।
यह पोस्ट बताती है कि रिलीज़ क्या कहती है, क्या खुला छोड़ती है, और एक ब्राउज़र का पैच चक्र किसी फ़ॉर्म चलाने वाले की दिनचर्या में क्यों आता है।
क्या जारी हुआ
डेस्कटॉप बिल्ड Windows और macOS पर 155.0.8059.39/.40 है और Linux पर 155.0.8059.39। Chrome 155 Android और iOS पर भी पहुँचा। यह दो चरणों में आया: Windows और macOS के एक छोटे हिस्से को 30 सितंबर को 155.0.8059.26/.27 मिला, और व्यापक रोलआउट 6 अक्टूबर को शुरू हुआ। Chrome 156 ने 30 सितंबर को Beta चैनल में प्रवेश किया।
Google की पोस्ट कहती है कि बग के विवरण और उनके लिंक तक पहुँच तब तक सीमित रहती है जब तक अधिकांश उपयोगकर्ता सुधार के साथ अपडेट नहीं हो जाते, और यह सीमा उस समय और लंबी रहती है जब ख़राबी किसी ऐसी तीसरे पक्ष की लाइब्रेरी में हो जिस पर दूसरे प्रोजेक्ट भी निर्भर हों।
गंभीरता का बँटवारा द्वितीयक विश्लेषण में चार Critical, 53 High, 122 Medium और 68 Low है। पिछले डेस्कटॉप अपडेट की तुलना में, जिसमें 11 सुधार थे, यह एक ऐसी रिलीज़ है जो एक साथ बहुत कुछ बदलती है।
चार गंभीर बग
चारों Critical प्रविष्टियाँ use-after-free बग हैं, यानी वह वर्ग जहाँ मेमोरी तब मुक्त कर दी जाती है जब कुछ उसका पॉइंटर अब भी थामे हुए हो। Google उन्हें कंपोनेंट और CVE के हिसाब से सूचीबद्ध करता है।
Chromecast: CVE-2026-106382, Google द्वारा रिपोर्ट किया गया।
Browser: CVE-2026-106197, Xinyang Ge द्वारा रिपोर्ट किया गया।
Navigation: CVE-2026-106358, Anthropic के Xinyang Ge द्वारा रिपोर्ट किया गया, Claude की सहायता से।
Track: CVE-2026-106347, Anthropic के Xinyang Ge द्वारा रिपोर्ट किया गया, Claude की सहायता से।
Navigation या Track में use-after-free हर उस व्यक्ति के लिए मायने रखता है जिसके पेज पर कोई फ़ॉर्म है, क्योंकि जब कोई आगंतुक पेजों के बीच जाता है और एक सबमिशन भेजा जाता है, तब ब्राउज़र इन दोनों रास्तों से गुज़रता है। यह पैच की परवाह करने का कारण है। यह दावा नहीं है कि आपके पेज पर कुछ टूटा हुआ था।
यह चक्र आपकी दिनचर्या में क्यों आता है
Chrome अब हर दो सप्ताह में जारी होता है। जो फ़ॉर्म जनरेट किए गए कंपोनेंट के ज़रिए सबमिशन लेता है, वह उसी ब्राउज़र में चलता है जो आगंतुक लाया है, और वह ब्राउज़र आपके नियंत्रण में नहीं है। आपके नियंत्रण में यह है कि आपकी अपनी मशीनें पैच कितनी जल्दी लेती हैं, और क्या कोई रिलीज़ नोट्स पढ़ता भी है।
दो आदतें इसका ज़्यादातर हिस्सा ढक लेती हैं। अपनी टीम के ब्राउज़र अपडेट रखें। फिर लिखकर रखें कि हर ब्राउज़र रिलीज़ के बाद आप क्या जाँचते हैं: डेस्कटॉप ब्राउज़र से एक सबमिशन, फ़ोन से एक सबमिशन, और एक होस्ट किया गया पेज जो ठंडे से खोला गया हो। यह उससे सस्ता तरीका है कि रेंडरिंग का बदलाव सबमिट करने वाले की शिकायत से पता चले।
यह क्या तय नहीं करता
यह नहीं कहता कि किसी बग का शोषण हुआ। Google की पोस्ट यह नहीं बताती कि 247 कमज़ोरियों में से किसी का इस्तेमाल हुआ, और चारों Critical बग के विवरण अब भी सीमित हैं।
यह नहीं कहता कि FormFlow प्रभावित हुआ। यहाँ कुछ भी यह दावा नहीं करता कि FormFlow, उसके होस्ट किए गए पेज या उसका जनरेट किया गया कंपोनेंट कमज़ोर था, Chrome 155 पर जाँचा गया, या इस रिलीज़ की वजह से बदला।
यह नहीं कहता कि आपका फ़ॉर्म Chrome 155 पर काम करता है। आपका पेज ठीक से रेंडर होता है और भेजता है या नहीं, यह सवाल आपकी अपनी जाँच का है, आपके अपने पेज पर।
सुधारों की संख्या को रखरखाव का आकार समझें, खतरे का माप नहीं। दोनों हालत में उपयोगी काम एक ही है: अपडेट करें, फिर उस एक पेज को जाँचें जिस पर आप निर्भर हैं।