Chrome 155 发布了 247 项安全修复
Chrome 155 于 2026 年 10 月 6 日进入 Stable 渠道,包含 247 项安全修复,其中四项是严重的 use-after-free 缺陷。这次发布说了什么、留下了什么,以及为什么打补丁的节奏属于表单的日常运维。
本文由机器翻译。 阅读英文原文
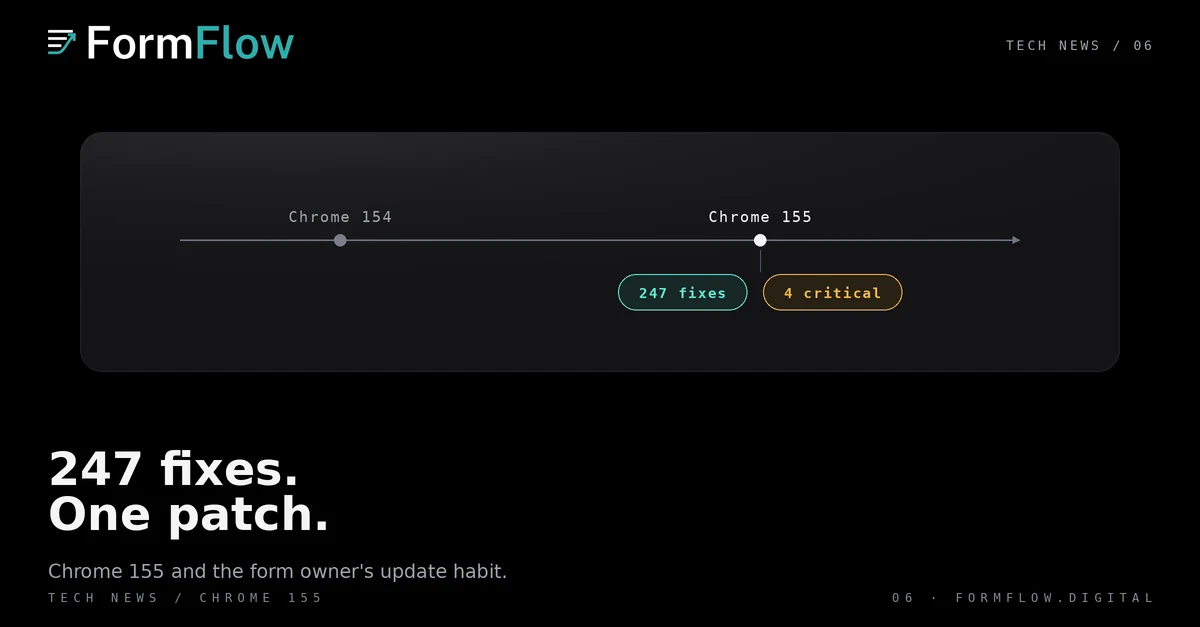
Chrome 155 于 2026 年 10 月 6 日进入 Stable 渠道。Google 的发布公告称它包含 247 项安全修复,其中四项被评为严重(Critical)。即便以 Chrome 从 Chrome 153开始的两周节奏来衡量,这也是异常庞大的一批。
本文说明这次发布说了什么、没有说明什么,以及为什么浏览器的补丁节奏属于任何运行表单的人的日常运维。
发布了什么
桌面版在 Windows 和 macOS 上是 155.0.8059.39/.40,在 Linux 上是 155.0.8059.39。Chrome 155 也登陆了 Android 和 iOS。它分两步到来:2026 年 9 月 30 日,一小部分 Windows 和 macOS 用户先拿到了 155.0.8059.26/.27,10 月 6 日开始更广泛的推送。Chrome 156 于 9 月 30 日进入 Beta 渠道。
Google 的公告指出,在多数用户更新到修复版本之前,缺陷细节和相关链接的访问会保持受限;如果缺陷位于其他项目也依赖的第三方库中,限制时间会更长。
二手分析中的严重程度分布是:四项严重、53 项高危、122 项中危、68 项低危。与包含 11 项修复的上一次桌面更新相比,这是一次一口气改动很多内容的发布。
四个严重缺陷
四个严重条目都是 use-after-free 缺陷,即在某处仍持有指针时内存已被释放的一类问题。Google 按组件和 CVE 列出它们。
Chromecast:CVE-2026-106382,由 Google 报告。
Browser:CVE-2026-106197,由 Xinyang Ge 报告。
Navigation:CVE-2026-106358,由 Anthropic 的 Xinyang Ge 报告,Claude 协助。
Track:CVE-2026-106347,由 Anthropic 的 Xinyang Ge 报告,Claude 协助。
Navigation 或 Track 中的 use-after-free 与任何页面上有表单的人有关,因为当访客在页面之间跳转并且提交被发送时,浏览器会走这两条路径。这是关心补丁的理由,而不是声称你页面上的东西出了问题。
为什么这个节奏属于你的日常
Chrome 现在每两周发布一次。通过生成的组件接收提交的表单,运行在访客带来的浏览器里,而那个浏览器不由你控制。你能控制的是你自己的机器多快装上补丁,以及有没有人去看发布说明。
两个习惯就能覆盖大部分。更新团队使用的浏览器。然后写下每次浏览器发布后你要测什么:一次桌面浏览器的提交、一次手机的提交、一个从零打开的托管页面。这比从提交者的抱怨里才知道渲染变了要便宜得多。
这次发布没有决定什么
它没有说某个缺陷被利用过。Google 的公告没有说明 247 个漏洞中是否有任何一个被使用过,四个严重缺陷的细节也仍然受限。
它没有说 FormFlow 受到影响。这里没有任何内容声称 FormFlow、它的托管页面或它生成的组件存在漏洞、接受过 Chrome 155 的测试,或因为这次发布而改变。
它没有说你的表单在 Chrome 155 上可用。你的页面是否能正确渲染并提交,是你自己在自己的页面上测试要回答的问题。
把修复数量看作维护的规模,而不是危险的衡量。两种情况下有用的动作都一样:更新,然后测试你真正依赖的那一个页面。